サポートされるHTTP認証方法について
Biz/Browser DT上でHTTP、HTTPS通信を行う際、接続先の設定によっては認証が必要となることがあります。
Biz/Browser DTで使用可能なHTTP認証方法は下記のとおりです。
認証方法 |
利用可否 |
|---|---|
BASIC認証 |
○ |
ダイジェスト認証 |
△(※1) |
統合Windows認証(IWA) |
○ |
Proxy認証 |
○ |
SAML認証(SP-initiated) |
○ |
※1 : IISサーバでのダイジェスト認証はサポートしていません。
BASIC認証
HTTPで定義される認証方式の一つです。
IDとパスワードをBase64でエンコードして送信する為、盗聴すれば簡単にIDとパスワードが分かってしまう欠点があります。
ダイジェスト認証
BASIC認証の平文でパスワードを送信する欠点を改善した認証方式で、IDとパスワードをハッシュ化して送信します。
統合Windows認証(Integrated Windows Authentication:IWA)
Windowsコンピュータで稼働しているIISサーバとWebブラウザ(IEおよびEdge)の間でのみ利用できるものです。
Windowsのユーザーアカウント情報を利用して認証を行います。
通信経路上にHTTPプロキシがある場合、これを通過して認証することはできないという制約があります。
Proxy認証
プロキシサーバを経由する通信時、サーバから要求される認証です。
SAML認証
SAML認証とは、「Security Assertion Markup Language」の略称で異なるインターネットドメイン間でユーザーの認証を行うための、XMLベースの認証方式です。
主にシングルサインオン(SSO)の認証に用いられています。
Biz/Browserでの認証処理(SAML認証以外)
Biz/Browserからサーバに対してHTTP通信を行う際、サーバから認証を求められた際に自動的に認証ダイアログが表示されます。
通信を継続するためにはユーザ、パスワードをダイアログに入力する必要があります。
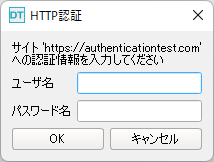
認証が成功した場合、ユーザ、パスワードは記憶され、次回の通信からは認証ダイアログは表示されません。
認証情報はコンテキスト(タブ)単位で記憶され、Application.loginメソッドが実行されるまで保持されます。
Biz/Browserでの認証処理(SAML認証)
SAML認証自体はBiz/Browserの機能ではなくIdP(Identity Provider)と呼ばれるサーバがユーザーの認証情報を提供し、SP(Service Provider)と呼ばれるサーバがユーザーの認証情報を利用します。
内部的にIdPへのリダイレクト処理を行い、IdPの認証画面を表示します。認証が完了した後、自動的にSPへの通信へ復帰します。
※現在SPとしてApache(mod_auth_mellon)、IdPとしてOktaのみ検証を行っています。
※SPをApache(mod_auth_mellon)で構築し、HTTPSではなくHTTPプロトコルで通信を行う場合、mod_auth_mellonの設定(cookieへSameSiteを付加しない)が必要となる場合があります。
URLでの認証
Biz/Browserは、URLにユーザー情報を含める形式にも対応しています。
ただし、ユーザー名やパスワードをURLに含める方法は使用しないでください。
URLはブラウザ履歴、プロキシ、アクセスログ、エラーログなどに記録される可能性があり、認証情報の漏えいにつながります。
認証が必要な場合は、認証ダイアログ、SAML認証、または接続先システムが提供する安全な認証方式を使用してください。
既存システムでこの形式を使用している場合も、ソースコード、コマンドライン、設定ファイルに認証情報を固定値として記述しないでください。